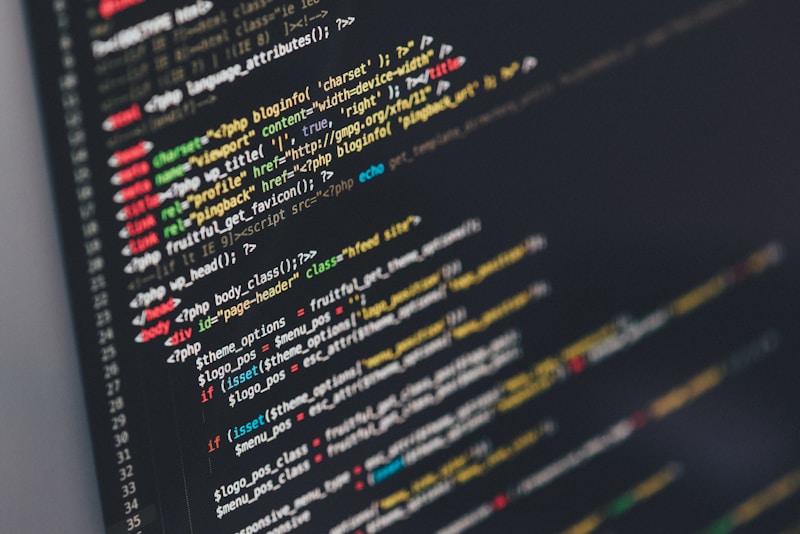
Banyak script lawas masih memakai metode penggabungan string (concatenation) saat melakukan query SQL. Ini sangat berbahaya.
Solusi Termudah:
- Gunakan bind parameters (Prepared Statement).
- Filter input dengan htmlspecialchars().
- Jangan pernah percaya input user!
Mencegah lebih baik daripada harus merapikan database yang berantakan karena injeksi bot.